Los servidores SSH envían a los clientes su clave pública. A partir de la clave pública se puede obtener una huella tanto en formato hexadecimal como en formato semi-gráfico.
Esta huella debería facilitarse por parte del servidor a los clientes para que pudieran verificar la primera vez que se conectan que nadie ha suplantado el servidor.
Esta información debería facilitarse al usuario junto con las claves de acceso o bien anunciarse en la página web del servidor (autenticada con certificado SSL).
A continuación os presento un ejemplo de la huella en formato hexadecimal y semigráfico.
fd:1f:02:8c:12:ce:d2:c4:c9:13:f9:e7:ae:92:2a:df
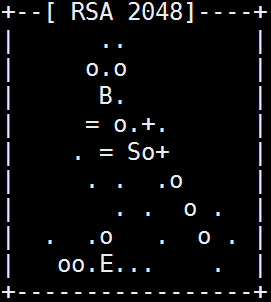
+--[ RSA 2048]----+
|      ..         |
|     o.o         |
|      B.         |
|     = o.+.      |
|    . = So+      |
|     . .  .o     |
|       . .  o .  |
|  .  .o   .  o . |
|   oo.E...    .  |
+-----------------+
Falta alguna forma de registrarse en la web ? No la encuentro
Pensaba poner la duda en la secion Temas pero de ayer hay parace que esta desreferenciada la pestaña.
Es referente al ultimo tema , en el examen resuelto https://poliformat.upv.es/access/content/group/GRA_11609_2015/_Sol_%20Examen%20teor%C3%ADa%20RCO-15%20v2.pdf
En el host-A la parte de To erhernet MAC address: «33:33:FF» la tengo clara pero la que sigue no , entiendo que coje los 24 bits de la direccion ip de del host -B no ? puesto que no conocemos su mac